ISO27001とは?基礎知識から取得のメリット・手順まで徹底解説
取引先から情報セキュリティ体制の証明を求められ、ISO27001の取得を検討しているものの、規格の難解さや具体的な手順がわからず悩んでいる企業の担当者に向けて解説します。
この記事では、ISO27001の基礎知識やISMS・Pマークとの違いをはじめ、取得のメリットや手順についてわかりやすく説明します。読み終わると、自社に必要な対応と取得に向けた具体的なアクションが明確になります。ISO27001は情報を守る仕組みの国際規格であり、取得によって企業の信頼性の向上が期待できます。
目次
ISO27001とは?基礎知識とISMSとの関係
ISO27001の全体像と関連する用語について解説します。企業の情報を守るための基準として、世界中で広く採用されているルールと言えるでしょう。
この規格を理解することは、強固なセキュリティ体制を構築するための第一歩となります。昨今のデジタル化社会において、情報の取り扱いは、経営に深く関わる重要なテーマとなっています。
ISO27001の定義と目的
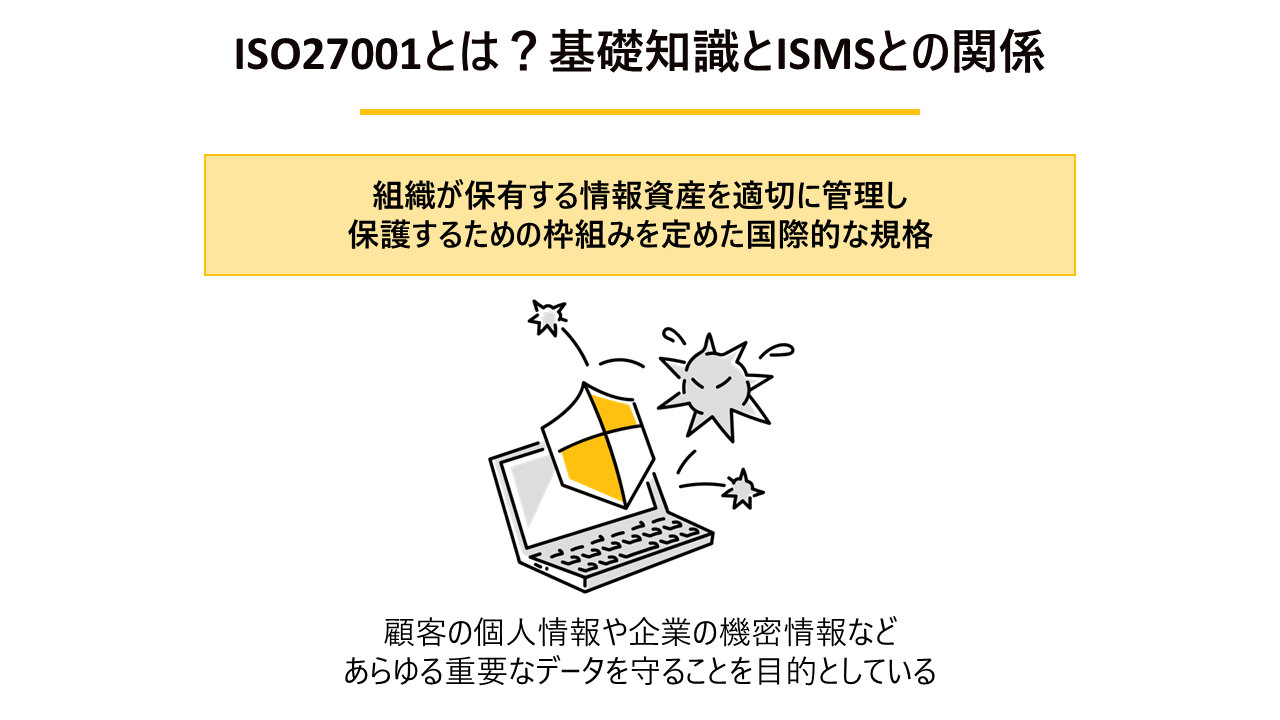
ISO27001は、組織が保有する情報資産を適切に管理し、保護するための枠組みを定めた国際的な規格です。顧客の個人情報や企業の機密情報など、あらゆる重要なデータを守ることを目的としています。
企業はルールに従って情報を管理し、外部の審査を受けることで、情報セキュリティ対策が十分であると証明できるようになります。
参考:ISO/IEC27001:2022-情報セキュリティ管理システム
ISMS(情報セキュリティマネジメントシステム)との違い
ISO27001とISMSは密接に関連していますが、その意味合いには明確な違いが存在します。ISMSは、企業が情報セキュリティを管理するための具体的な仕組みや体制そのものを指す言葉です。
一方で、ISO27001は、そのISMSをどのように構築し、運用すべきかを定めた基準の文書となります。企業が自社の情報を守るためのルールを作り、それを実際に運用する活動全体がISMSというわけです。
そして、その活動が世界共通の基準を満たしているかを判断するための国際規格がISO27001となります。
このように、ISMSとISO27001は切り離せない関係にあり、ISO27001の認証取得はISMSを適切に構築・運用している証明となります。
Pマーク(プライバシーマーク)との違い
ISO27001とPマークは、どちらも情報を守るための制度ですが、保護の対象範囲が異なります。Pマークは日本国内の制度であり、個人情報を適切に取り扱っている企業に付与されるマークです。これに対して、ISO27001は国際的な基準であり、個人情報だけでなく、企業の技術データや顧客リストなど、あらゆる情報資産を保護の対象としています。
そのため、広範囲な情報を扱う企業はISO27001の取得を目指す傾向があると言えるでしょう。それぞれの制度の特徴を理解し、自社の事業内容に適した認証を選択することが重要となります。
参考:制度の概要|プライバシーマークとは|一般財団法人日本情報経済社会推進協会(JIPDEC)
ISO27001の認証取得には、信頼できる審査機関の選定が重要です。SAIグローバルジャパンでは、ISO27001をはじめとする複数の規格に対応した審査・認証サービスを提供しています。調査票の記入からお見積もり、審査、認証書の受領まで、流れが整理されており確認しやすい内容です。取得を検討されている方は、詳細ページをご覧ください。
(SAIグローバルジャパンではPマークの認証サービスは提供しておりません)
ISO27001を取得するメリットとデメリット
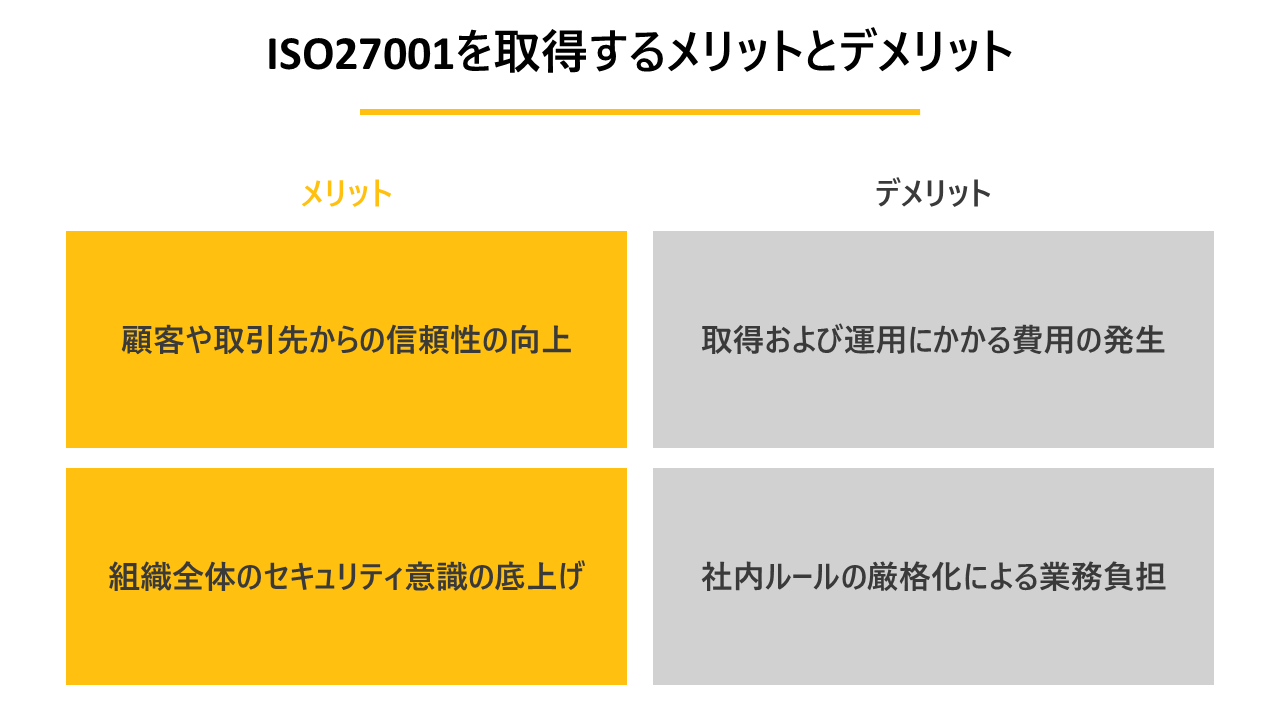
ISO27001の取得には、ビジネスを有利に進める多くの利点がある一方で、コストや手間の面で課題も存在します。ここでは、企業が取得を検討する際に知っておくべき良い面と負担となる面を整理して解説します。新しい仕組みを導入する際には、良い影響だけでなく、発生しうる負担も事前に把握しておくことが大切です。
|
項目 |
概要 |
企業への具体的な影響 |
|---|---|---|
|
メリット |
顧客や取引先からの信頼性の向上 |
セキュリティ基準の厳しい大手企業や官公庁との取引条件を満たしやすくなる |
|
メリット |
組織全体のセキュリティ意識の底上げ |
社内ルールが明確化され従業員の不注意による情報漏えいリスクを軽減できる |
|
デメリット |
取得および運用にかかる費用の発生 |
審査機関への支払いやコンサルタント費用などの金銭的な負担が生じる |
|
デメリット |
社内ルールの厳格化による業務負担 |
パスワード管理やアクセス制限の手間が増え日常業務に時間を要する場合がある |
企業が取得する主なメリット
ISO27001を取得することで、企業は情報管理の安全性を第三者機関から証明されたことになります。この証明は、新規顧客の開拓や既存取引先との契約更新において、有力な後押しとなることがあります。特に大手企業や官公庁の入札では、サプライチェーン全体でのリスクを減らすため、情報セキュリティ体制の整備が条件として設けられるケースがあります。
また、社内に統一されたルールが定着することで、従業員一人ひとりのセキュリティ意識が高まることも大きな利点です。結果として、人為的なミスによる情報の紛失や漏えいを未然に防ぐ効果が期待されます。
取得と運用に伴うデメリットや負担
メリットが大きい一方で、認証の取得と維持には相応の負担がかかる点には注意が必要です。取得の準備段階で、審査機関への支払いや外部の専門家へ依頼するための費用が発生します。
さらに、社内の体制を整えるための時間や、従業員への教育にかかる労力も小さくありません。運用が開始された後も、厳密なルールの適用により、これまでの業務手順が煩雑に感じられる場面が出てくるでしょう。定期的な見直しや毎年の審査対応も必要となるため、長期的な視点でのリソース確保が欠かせません。
ISO27001の認証取得に向けた流れと期間・費用
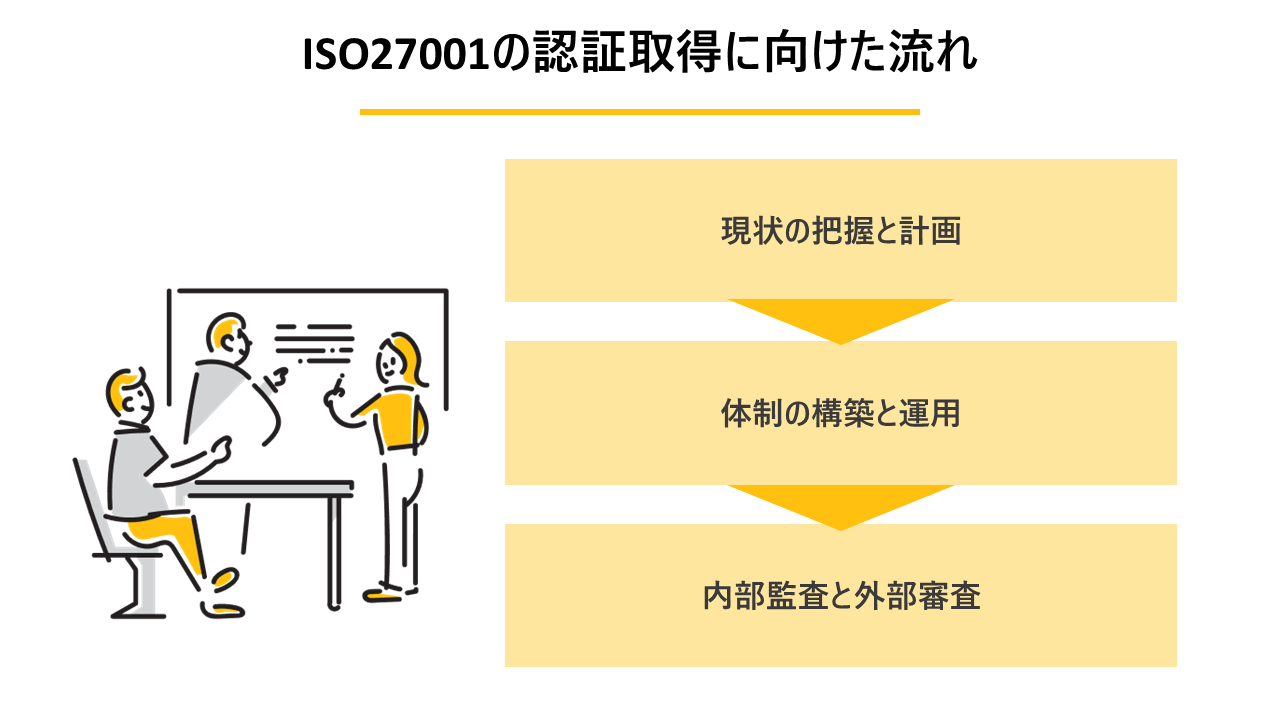
認証を取得するまでには、いくつかの段階を踏んで計画的に進める必要があります。おおよそのスケジュールと必要な予算を把握しておくことで、スムーズな準備が可能となります。
ここでは、具体的な手順と費用の目安について解説します。経営層から現場の従業員まで、組織全体で取り組む姿勢が重要となります。
|
取得ステップ |
実施する主な内容 |
期間の目安 |
費用の目安 |
|---|---|---|---|
|
1.現状の把握と計画 |
情報資産の洗い出しとリスク評価を実施し計画を立てる |
約1〜2ヶ月 |
基本的に社内リソースのみ |
|
2.体制の構築と運用 |
社内のルールを策定し従業員への周知と教育を行う |
約3〜4ヶ月 |
専門家の支援費用として数十万〜百万円程度 |
|
3.内部監査と外部審査 |
社内でのチェックと審査機関による書類および現地審査 |
約2〜3ヶ月 |
審査機関への支払いで数十万〜百万円程度 |
認証取得までの具体的なステップと期間
取得に向けたプロセスは、大きく分けて準備、構築、審査の三つの段階で進められます。最初に、自社がどのような情報を持っているのかを把握し、それに対するリスクを評価することが出発点となります。
次に、リスクに対応するための具体的なルールを作り、従業員に浸透させながら実際に運用を開始します。運用状況が整った段階で、自社内での監査を実施し、その後で外部の機関による正式な審査を受ける流れです。企業規模や体制によって異なりますが、一般的にこれらの手順をすべて終えて認証を取得するまでには、準備期間も含め一般的に半年から1年程度の期間が必要とされています。
取得にかかる費用の目安と内訳
ISO27001の取得には、主に審査機関へ支払う費用と、社内体制を整えるための支援費用の二つが発生します。審査機関への費用は、企業の規模や拠点の数によって変動しますが、初年度はおおむね数十万円から百万円程度が見込まれるでしょう。
自社のみで体制を構築するのが難しい場合、外部の専門家に支援を依頼する費用も必要となります。専門家への依頼費用も同様に、数十万円から百万円程度かかるのが一般的です。認証取得後の維持・更新に伴う費用については、後述のセクションで詳しく解説します。
ISO27001の取得を具体的に進めるには、審査機関への相談が第一歩です。SAIグローバルジャパンでは、調査票の記入からお見積もり、審査、認証書の受領まで、ステップごとに整理された審査・認証サービスを提供しています。取得を検討されている方は、ぜひ以下詳細ページをご覧ください。
ISO27001認証取得後の維持・更新方法
ISO27001は取得して終わりではなく、認証を継続するためには定期的な審査への対応が必要です。審査サイクルや日常の運用ポイントを正しく理解しておくことが、長期的な認証維持につながります。
認証の有効期間と審査サイクルの全体像
ISO27001認証の有効期間は3年で、その間に1年に1回の維持審査(サーベイランス審査)を受け、3年目には更新審査を受ける必要があります。つまり、認証取得後は「維持審査→維持審査→更新審査」という3年単位のサイクルが繰り返されます。
更新審査を通過すると有効期間がさらに3年延長され、以降も同じサイクルで審査が続きます。認証を失効させないためにも、取得後すぐに次の審査スケジュールを把握し、社内体制を整えておくことが重要です。
維持審査・更新審査の内容と準備のポイント
維持審査では、ISO27001認証の取得後に運用が形骸化していないかを確認するのが主な目的で、継続的な改善が行われているかどうかが重要なポイントとなります。3年目の更新審査では、初回審査と同様にISO27001規格全体への適合性が改めて確認されます。
両審査の共通の前提として、内部監査とマネジメントレビューの実施が求められます。これらが行われていないと審査の土台が整っていないとみなされるため、年間スケジュールに組み込んで確実に実施することが求められます。
また、更新審査は審査機関によって異なりますが、登録証に記されている有効期限の3〜4ヶ月前に行うのが目安で、審査機関には有効期限の5〜6ヶ月前に連絡して日程を調整することが推奨されます。
認証維持にかかる継続費用の目安
審査費用は組織の規模や従業員数によって変動し、初回審査費用・維持審査費用・更新審査費用の3種類が発生します。審査機関によって金額が異なるため、複数機関から相見積もりを取ることが重要です。
審査機関への費用に加え、社内の人件費・文書整備の工数・教育研修・内部監査にかかる内部コストも発生します。これらはISO27001認証取得の「見えにくいコスト」として認識しておく必要があります。維持・更新に伴うトータルコストを事前に見積もったうえで、予算計画に組み込んでおくことをおすすめします。
まとめ
この記事の要点をまとめます。
- ISO27001は自社の情報資産を守る仕組みの国際規格である
- Pマークは個人情報に特化しているのに対しISO27001はすべての情報が対象となる
- 取得には半年から1年ほどの期間と審査などの費用が発生する
- 審査基準を満たすことで大手企業や官公庁との取引が有利に進められる
- 認証取得後も継続的な改善と定期的な審査への対応が求められる
自社の状況に合わせた計画的な取り組みで、強固なセキュリティ体制の構築を進めていきましょう。
ISO27001の認証取得を検討している場合、まずは信頼できる審査機関への相談が第一歩です。SAIグローバルジャパンでは、ISO27001を含む複数の規格に対応した審査・認証サービスを提供しています。お見積もりから認証書の受領まで、ステップが整理されているため、初めての方でも流れを把握しやすい内容です。詳細は下記よりご覧いただけます。
この記事を書いた人